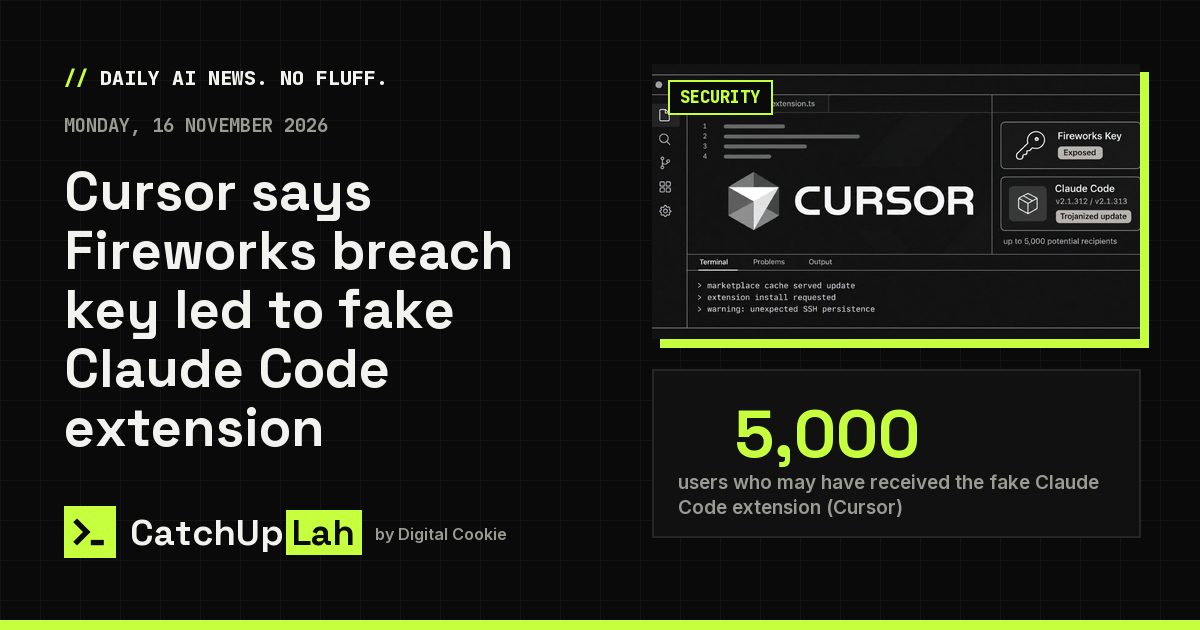
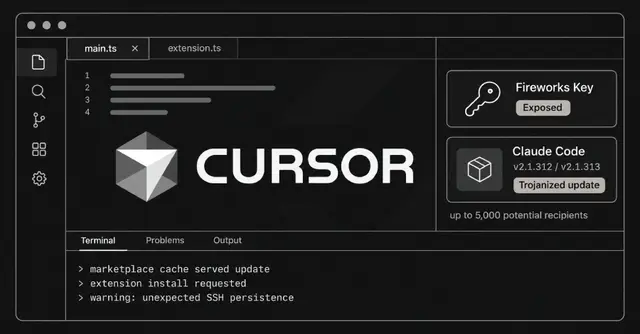
≤5,000users who may have received the fake Claude Code extension (Cursor)
Cursorは11月13日(米国時間)の更新で、10月の侵入は同社が使っていた推論プロバイダーのFireworks AIから始まったと説明した。攻撃者はCursorがFireworksに発行したアクセスキーを入手し、そこからCursor自身のツールに入り込み、10月29日にAnthropicのClaude Code拡張機能のトロイの木馬入りの偽物をCursorの拡張機能マーケットプレイスに紛れ込ませた。
ポイント
- このキーで開けたのは、CursorがFireworksとデータを共有するための読み取り専用ストレージだった。中身は主に2025年のコーディングエージェントの記録で、Privacy Mode A Cursor setting that keeps your code and chats out of the data the company may use to train models.ではないセッションのもの。一部の記録には消し忘れた認証情報が残っており、API Application programming interface: a door that lets one piece of software ask another for data or actions.の認証情報が漏れた顧客は0.01%未満だという。
- 攻撃者はその認証情報を使い、Cursorが使う業務用オンラインツールの一部に入った。持ち出されたのは、アーカイブされた本番以外のコード、一部のサポートメール、利用状況の数字と連絡先、一部のエージェント会話の要約、そしてユーザーがサポートに送った認証情報だった。
- 偽の拡張機能(バージョン2.1.312と2.1.313)はマーケットプレイスのキャッシュに約11時間置かれ、受け取った可能性があるのは最大5,000人。Anthropic本物の拡張機能や配布元のOpen VSXは影響を受けていない。アンインストールだけではバックドアが消えない可能性があるため、該当者はCursorのセキュリティ通知の手順に従うよう求めている。
- CursorはAI処理をすべてFireworksから移し、11月1日以降は攻撃者の活動を確認していないという。The Hacker Newsによると、Uberも運転免許証データの盗難を公表しており、TechCrunchはこれをFireworksと結び付けている。Notionも先週、自社のFireworks関連の流出を認めた。
なぜ重要か: 1社のベンダーの流出が、データや鍵を共有していたCursor、Uber、Notionに広がった。AIチャットやサポート窓口にキーを貼り付けない、作業内容を学習データに使わせない設定を使う、ベンダーから警告された認証情報はすぐ取り替える、を徹底したい。
情報源(2)
この記事は役に立ちましたか?
タップで投票。長押し・右クリック・Shift+Enterで、理由やひとことを添えて投票できます。