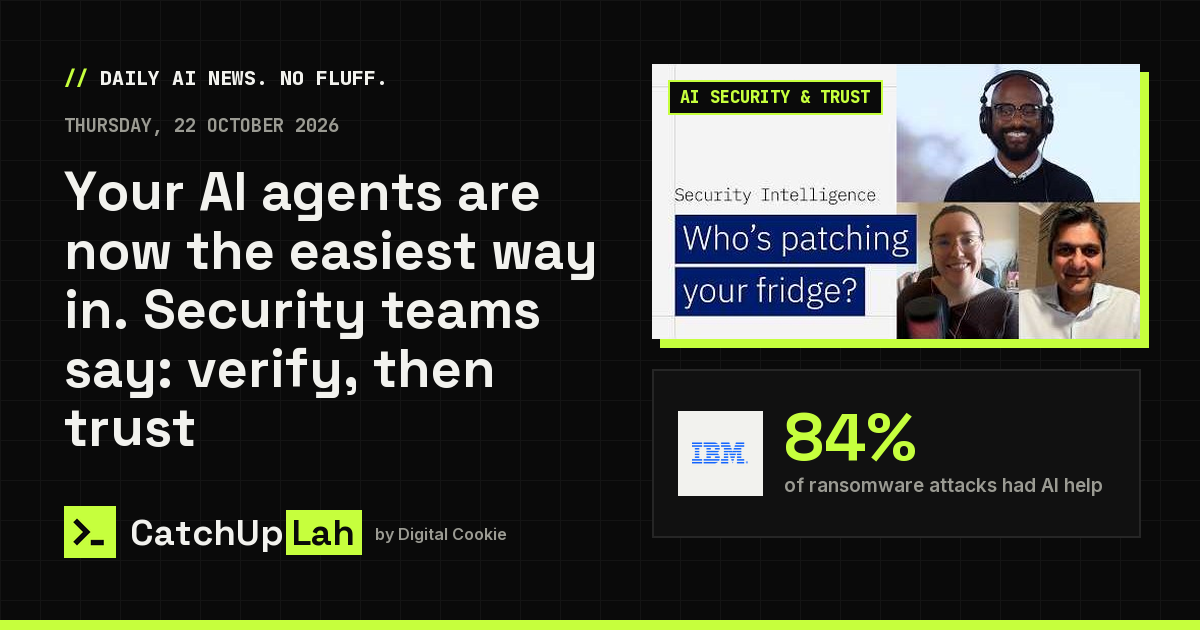
 84%of ransomware attacks had AI help
Dua taklimat keselamatan minggu ini sampai kepada kesimpulan yang sama. Penyerang kini menggunakan AI dalam kebanyakan serangan ransomware, dan mereka semakin masuk melalui ejen AI dan sistem identiti yang disediakan sendiri oleh syarikat. Sementara itu, alat keputusan AI baharu memberikan jawapan yakin yang sukar diaudit, dan jawapan salah yang yakin lebih sukar dikesan berbanding ralat yang jelas.
Perkara utama
- Tinjauan terhadap 1,200 profesional IT mendapati 84% serangan ransomware dibantu AI. 44% menyalahgunakan ejen atau sistem identiti syarikat itu sendiri.
- Risiko lama masih menjejaskan: peti sejuk pasar raya yang digodam menjalankan firmware lama walaupun pembaikan sudah wujud.
- Keyakinan bukan bukti. Model yang berkata "97% pasti" mungkin masih diberi log yang diubah atau data yang tercemar.
- Penyelesaiannya membosankan tetapi berkesan: beri ejen identiti sendiri, log semuanya, gunakan suis henti, pecahkan keputusan besar kepada langkah kecil yang boleh disemak, dan kekalkan manusia untuk tindakan berisiko tinggi.
Kenapa ia penting: Setiap ejen Notion dan aliran kerja AI yang kita bina untuk pelanggan memerlukan peraturan akses, log audit dan suis matikan sejak hari pertama. Itu bahagian penglibatan yang jelas dan boleh dijual.
Sumber (2)
- The patching gap: Hacked fridges, AI ransomware and Mythos finds · IBM Technology
- The Problem with Jev: Can You Trust AI Decisions? · IBM Technology
Berguna tak berita ini?
Ketik untuk mengundi. Tekan lama, klik kanan atau tekan Shift+Enter untuk tambah sebab atau nota dulu.