PHP 8.xevery supported version needed the patch
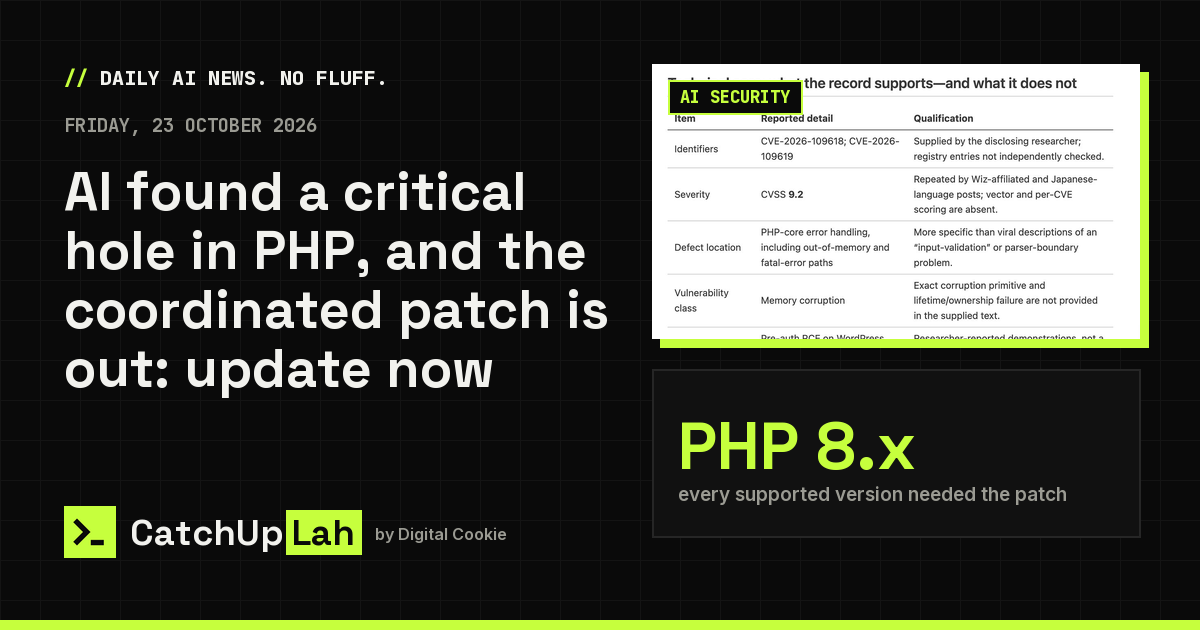
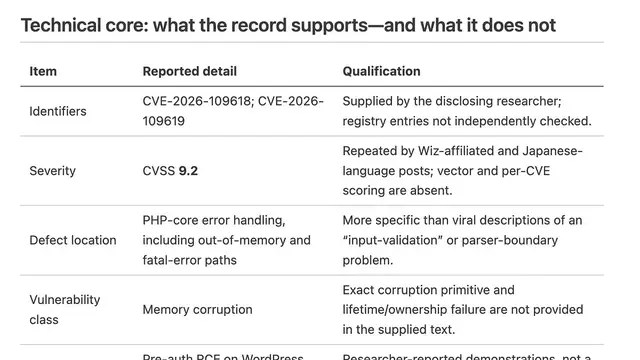
Dua pepijat kerosakan memori dalam enjin PHP, digelar PHP2Shell, ditemui secara berasingan oleh seorang penyelidik yang menggunakan program Patch A small software update that fixes a bug or closes a security hole. the Planet milik OpenAI dan oleh Wiz Research menggunakan model terdepan. Penyelidik menunjukkan pelaksanaan kod jauh pada WordPress, Drupal dan Joomla sebelum log masuk. Selepas kira-kira dua bulan penyelarasan, keluaran PHP 8.x yang ditampal dihantar pada 21 Okt, sehari lebih awal kerana ID CVE bocor.
Perkara utama
- Tampalan meliputi keseluruhan barisan PHP 8.x; Cloudflare menghantar peraturan firewall sementara untuk setiap pelan semasa laman dikemas kini.
- Keluaran dipercepat selepas ID CVE bocor dengan skor keterukan yang salah (10.0 dan bukannya 9.2), dan video bukti konsep yang tersilap diterbitkan mempercepat kerja eksploitasi.
- OpenAI menerbitkan kemahiran Codex yang membimbing pemilik laman menyemak pendedahan, sebagai pembantu dan bukan pengganti nasihat vendor.
- Penghargaan dipertikaikan, dan dakwaan gangguan yang tular tidak disokong: "All high profile cyber disclosures are at least a little bit of marketing."
Kenapa ia penting: Mana-mana laman pelanggan di WordPress, Drupal atau Joomla patut ditampal sekarang, dan meminta ejen pengekodan mengimbas projek anda sendiri untuk kebergantungan yang terjejas ialah semakan pertama yang cepat.
Sumber (3)
Berguna tak berita ini?
Ketik untuk mengundi. Tekan lama, klik kanan atau tekan Shift+Enter untuk tambah sebab atau nota dulu.