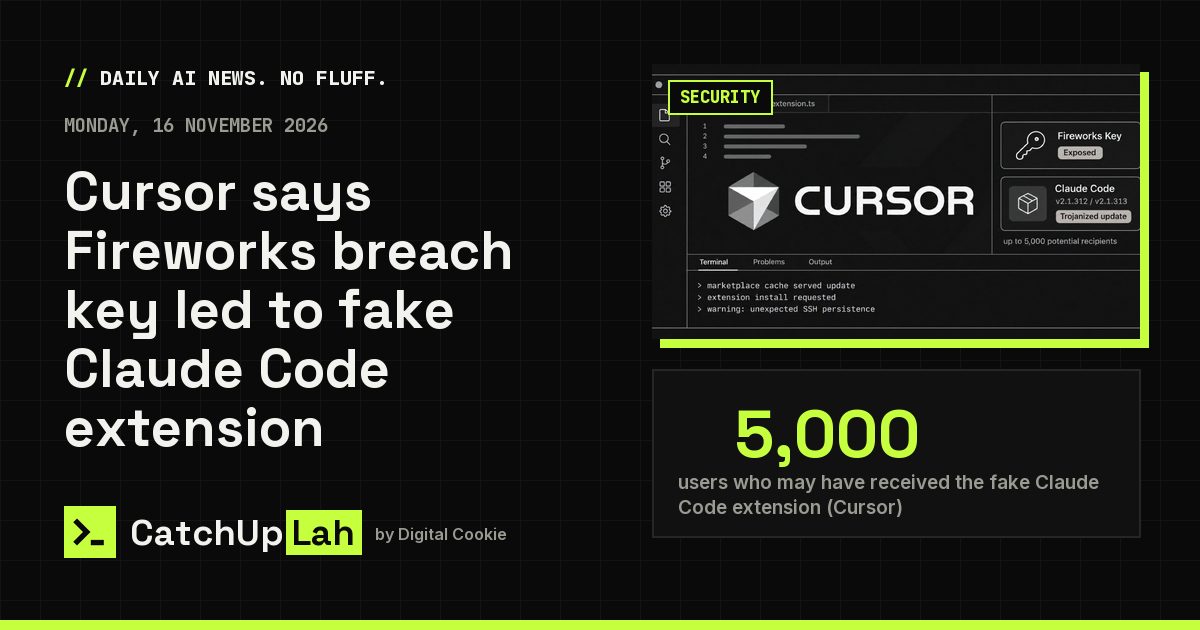
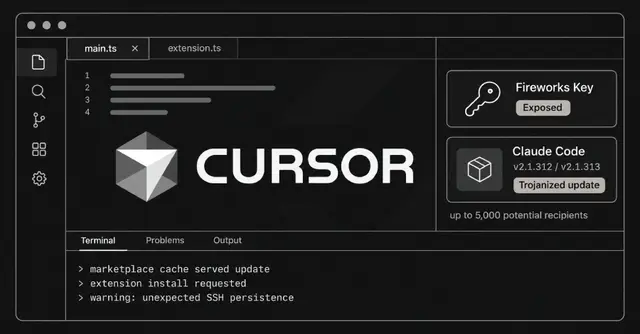
Cursor berkata dalam kemas kini 13 November (waktu AS) bahawa pencerobohan pada Oktober bermula di Fireworks AI, penyedia inferens yang digunakannya. Penyerang mendapatkan kunci akses yang dikeluarkan Cursor kepada Fireworks, menggunakannya untuk sampai ke alat Cursor sendiri, dan pada 29 Oktober menyelitkan salinan sambungan Claude Code milik Anthropic yang telah disusupi Trojanised Describes software that looks genuine but has hidden malicious code added, like a Trojan horse. ke pasaran sambungan Cursor.
Perkara utama
- Kunci itu membuka baldi storan baca sahaja yang digunakan Cursor untuk berkongsi data dengan Fireworks. Ia mengandungi rekod ejen pengekodan, kebanyakannya dari 2025, daripada sesi yang tidak dalam Privacy Mode A Cursor setting that keeps your code and chats out of the data the company may use to train models.. Beberapa rekod masih mengandungi bukti kelayakan yang tidak dibuang; Cursor berkata kurang daripada 0.01% pelanggan terdedah bukti kelayakan API Application programming interface: a door that lets one piece of software ask another for data or actions. mereka.
- Dengan bukti kelayakan itu, penyerang sampai ke sebahagian alat perniagaan dalam talian yang digunakan Cursor. Ia mengambil kod bukan pengeluaran yang diarkibkan, sebahagian e-mel sokongan, angka penggunaan dan butiran hubungan, ringkasan sebahagian perbualan ejen, serta bukti kelayakan yang dihantar pengguna kepada pasukan sokongan Cursor.
- Sambungan palsu itu, versi 2.1.312 dan 2.1.313, berada dalam Caching Saving text the AI has already read so it can be reread cheaply instead of paying full price every time. pasaran selama kira-kira 11 jam dan sampai kepada paling ramai 5,000 pengguna. Sambungan asli Anthropic dan sumber Open VSX tidak terjejas. Cursor memberi amaran bahawa menyahpasang sahaja mungkin tidak membuang pintu belakang itu, jadi pengguna terjejas perlu mengikut notis keselamatannya.
- Cursor telah memindahkan semua trafik AI-nya daripada Fireworks dan berkata tiada aktiviti penyerang dikesan sejak 1 November. The Hacker News menambah bahawa Uber turut mendedahkan kecurian data lesen memandu pemandu yang dikaitkan TechCrunch dengan Fireworks, selepas Notion mengesahkan pendedahan Fireworks miliknya minggu lalu.
Kenapa ia penting: Kebocoran satu vendor merebak ke Cursor, Uber dan Notion kerana setiap satu berkongsi data atau kunci dengannya. Jangan tampal kunci ke dalam sembang AI atau tiket sokongan, gunakan tetapan privasi yang menjauhkan kerja anda daripada data latihan, dan tukar sebarang bukti kelayakan yang diberi amaran oleh vendor.