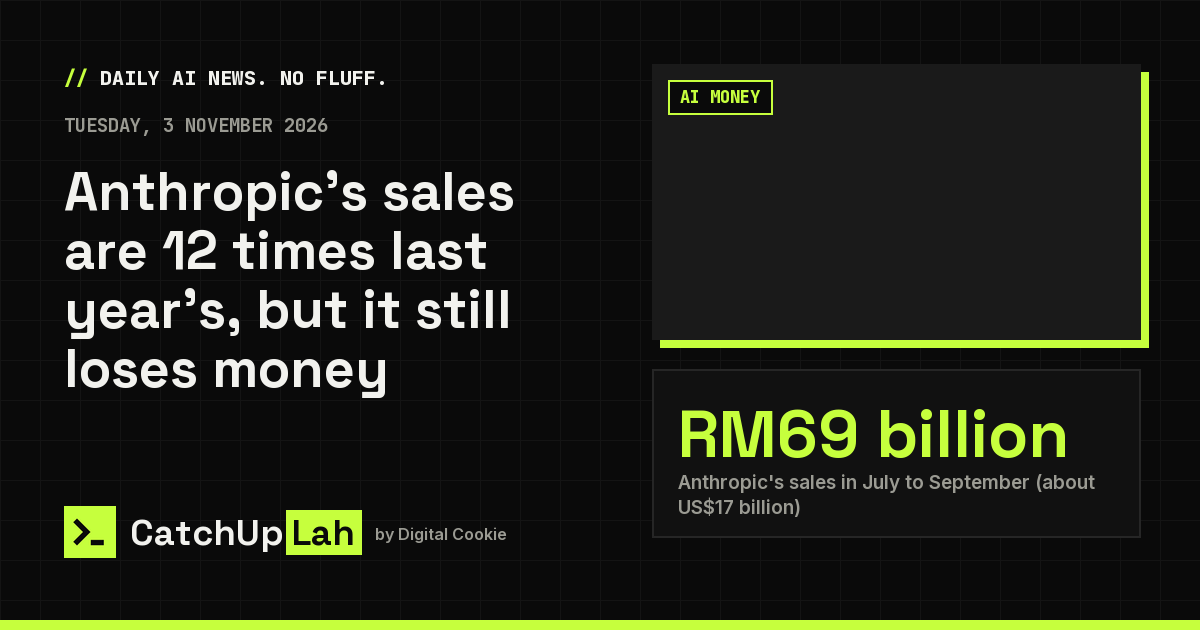
RM25.6 billionstolen from Binance on 29 Oct (about US$6.3 billion)
币安表示,10月29日约256亿令吉(63亿美元)的创纪录盗窃,几个月前就从一个假的AI编程工具和一场假面试开始了。同一周,一个被篡改的Claude Code插件在Cursor的商店里挂了约11个小时。
要点
- 起因:6月,一名币安工程师搜索一款热门AI编程工具,从假下载页面装了被篡改的版本。9月,假招聘人员给另一名工程师一份藏有恶意软件的编程测试。攻击者随后通过币安内部的AI工具,一路摸到批准转账的系统(币安报告,CNBC)。
- 币安说已用自有资金补回98%的损失,约116亿令吉(28.5亿美元)已被冻结或查扣。美国联邦调查局认为是朝鲜黑客组织TraderTraitor所为,朝鲜否认。
- 10月29日,一个被篡改的Claude Code插件在Cursor的插件商店上线约11小时,最多触及5,000名用户。它试图在电脑里留下隐藏的后门。只删除插件还不够,Cursor建议更新到2.1.314或更高版本(Cursor、WIRED)。
- AI找安全漏洞也更快了。Anthropic说,一个未发布的Claude模型找到并利用了一个Linux漏洞,可完全控制部分服务器;按Fireship的说法只用了约53分钟。补丁已经发布。
- 身边的事:首相安华11月3日警告,马来西亚可能成为网络攻击目标,国家银行正与各银行商讨应对(Lowyat.net,引述The Edge)。
为何重要: 攻击者现在瞄准的是大家为了用AI而安装的工具。AI工具只从官方网站下载,对陌生招聘人员发来的编程测试保持警惕,并保持自动更新开启。
来源(6)
- Binance co-CEO Teng says hackers used fake job interviews to steal $6.3 billion in crypto · CNBC
- North Korea responsible for $6 billion Binance attack · FBI
- Claude Code extension security notice · Cursor
- Trojan malware targets thousands of Anthropic Claude developer systems · WIRED
- Fireship on AI-found Linux bugs and recent hacks · Fireship
- Anwar: Malaysia could be a target for cyberattacks · Lowyat.net
这篇报道有用吗?
轻点即可投票。长按、右键或按 Shift+Enter 可先添加理由或备注。