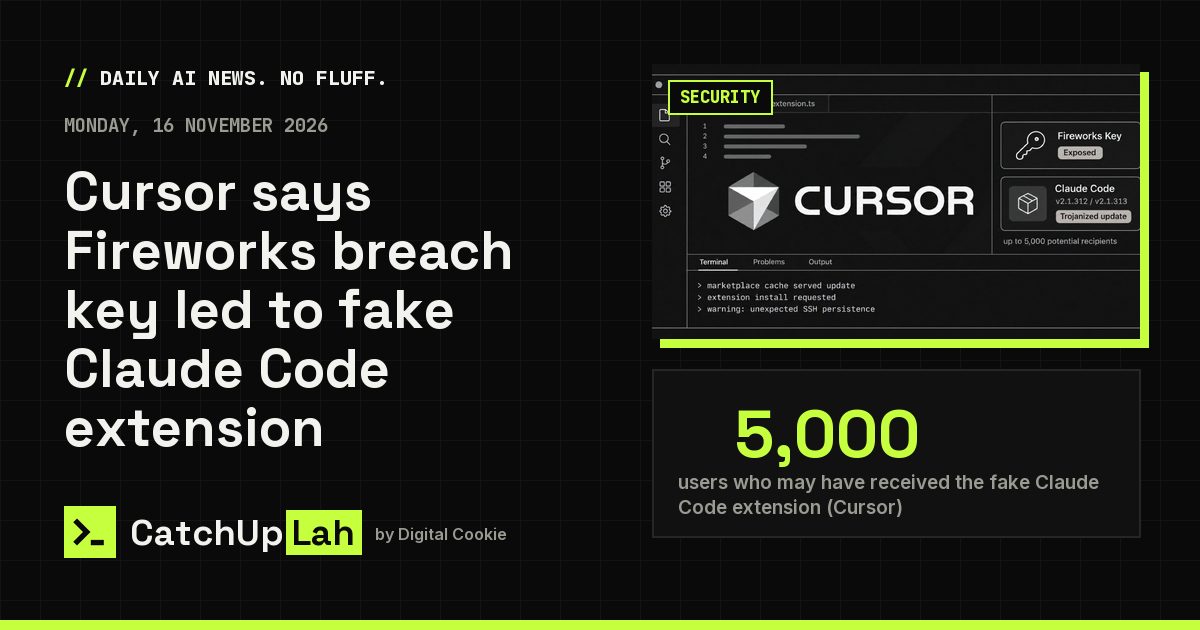
≤5,000users who may have received the fake Claude Code extension (Cursor)
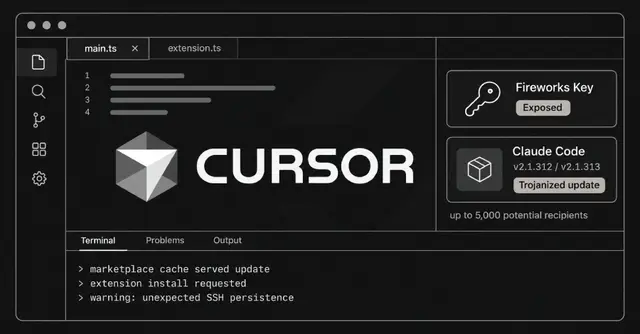
Cursor 在11月13日(美国时间)的更新中说,其10月遭入侵的源头是它使用的推理服务商 Fireworks AI。攻击者拿到 Cursor 发给 Fireworks 的一把访问密钥,借此进入 Cursor 自己的工具,并在10月29日把一个被植入木马的 Anthropic Claude Code Anthropic 的 AI 工具,你用日常语言提出要求,它就能编写和修改软件。 扩展混进 Cursor 的扩展市场。
要点
- 这把密钥能打开 Cursor 与 Fireworks 共享数据的只读存储桶,里面是编程智能体 在你授权后,可为你执行操作的 AI 程序,例如编辑页面或发布更新。的运行记录,大多来自2025年,且来自未开启 Privacy Mode A Cursor setting that keeps your code and chats out of the data the company may use to train models. 的会话。少数记录仍含有未删除的凭据;Cursor 说 API Application programming interface: a door that lets one piece of software ask another for data or actions. 凭据外泄的客户不到0.01%。
- 攻击者用这些凭据进入了 Cursor 使用的部分在线业务工具,拿走了已归档的非生产代码、部分客服邮件、使用数据和联系方式、部分智能体对话摘要,以及用户发给 Cursor 客服的凭据。
- 假扩展的版本为2.1.312和2.1.313,在市场缓存中存在约11小时,最多可能有5000名用户收到。Anthropic 的正版扩展和来源 Open VSX 未受影响。Cursor 提醒,仅卸载可能无法清除后门,受影响用户应按其安全通告的步骤处理。
- Cursor 已把全部 AI 流量迁离 Fireworks,并称自11月1日以来未再发现攻击者活动。The Hacker News 补充说,Uber 也披露了司机驾照数据被盗,TechCrunch 将其与 Fireworks 联系起来;Notion 上周也确认了自己的 Fireworks 数据外泄。
为何重要: 一家供应商的泄露波及 Cursor、Uber 和 Notion,因为它们都与其共享过数据或密钥。不要把密钥贴进 AI 聊天或客服工单,开启让作品不进入训练数据的隐私设置,并及时更换供应商提醒你的任何凭据。
来源(2)
这篇报道有用吗?
轻点即可投票。长按、右键或按 Shift+Enter 可先添加理由或备注。