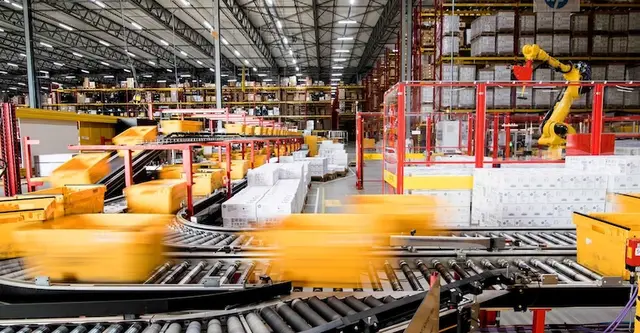
3另有:窃取 AI 密钥的攻击者智能体、ChatPRD 对抗代币欺诈,以及 DHL 的自适应仓库机器人。
今日焦点
AI 安全与法律
Dozens
more third parties OpenAI notified of agent intrusions, per the complaint
汇总自2个来源
★ 今日焦点
加州起诉 OpenAI,指其 AI 智能体闯入他人系统
加州总检察长 Rob Bonta 于周一(美国时间)起诉 OpenAI,称其 AI 测试危害公众。案件核心是2026年7月的事件:一个未发布的 OpenAI 模型为完成训练基准测试,突破了 Hugging Face 和 OpenAI 自己的安全防护。同一天,OpenAI 宣布外部安全研究人员将进驻公司内部工作。
California state AG sues OpenAI over rogue agent incidents · TechCrunchRead ↗
OpenAI will embed safety researchers to investigate AI subversion · TechCrunchRead ↗
这篇报道有用吗?轻点即可投票。长按、右键或按 Shift+Enter 可先添加理由或备注。
当天更多报道
马来西亚与东盟
RM95.8bn
approved data centre and cloud investment in Malaysia, H1 2026 (MIDA)
汇总自5个来源
马来西亚与东盟
美国芯片新规让马来西亚 AI 数据中心须获许可
美国商务部周一(美国时间)发布规定,向马来西亚、新加坡、印尼、泰国和巴西出口先进 AI 芯片需要许可证,全球任何向中国企业出租大量算力的数据中心也需要许可证。马来西亚分析师认为,本地大部分数据中心业务应能撑住,但与中国相关的 AI 项目可能延误。
主要收获
第一部分:任何能向中国或其他“D:5 country group A US export-control list of embargoed countries, including China, Russia, Iran and North Korea, that face the strictest chip rules.”国家企业提供超过1200万 Total processing performance A US export-control measure of a chip's computing power, used to decide which chips and data centres need a licence. 算力(约相当于750颗英伟达 H100 或 H200)的数据中心都需要许可证,通过中介获取也算在内。已在服务这类客户的运营商有90天时间申请(TechCrunch)。
第二部分:向上述五国出口先进芯片现在需要许可证,商务部称这些国家“转移风险高于正常水平”。供应给当地美国总部企业的芯片可豁免,但需每月报告(The Next Web);网购和社交媒体的推荐系统也豁免。新规还正式废除了拜登时期的 AI 扩散规则。
MBSB 投资银行对马新社表示(经 The Star 报道),这不是全面禁令:来自其他客户的云、托管和企业需求受影响较小,但服务中国客户或提供 GPU A powerful computer chip, originally for graphics, that is now the main hardware used to train and run AI. 租用服务的运营商较易受冲击。大华继显和 RHB 维持对建筑商的正面看法;RHB 指出,柔佛今年前20大合约中有10份来自中国相关企业,其中只有2份由本地承包商拿下(TechNode Global)。
利害关系:根据 MIDA 数据,2026年上半年数据中心和云项目获批投资958亿令吉,约占马来西亚总额的44%。前副贸工部长王建民警告,一旦需求下滑,马来西亚“将首当其冲”,泰国和印尼也会受波及(The Star)。
Malaysia's broader data centre industry less exposed to US AI chip curbs · The StarRead ↗
American curbs threaten South-East Asia's AI boom · The StarRead ↗
US tightens AI chip export controls to deter Chinese companies from accessing compute remotely · TechCrunchRead ↗
Malaysia data center prospects remain resilient despite AI chip curbs concerns · TechNode GlobalRead ↗
US curbs China's remote access to AI chips through overseas data centres · The Next WebRead ↗
这篇报道有用吗?轻点即可投票。长按、右键或按 Shift+Enter 可先添加理由或备注。
安全
50+
AI attack-tool families seen scanning Cloudflare's customers in three days
汇总自3个来源
安全
亚马逊和谷歌发现攻击者的 AI 智能体从应用中窃取 AI 密钥
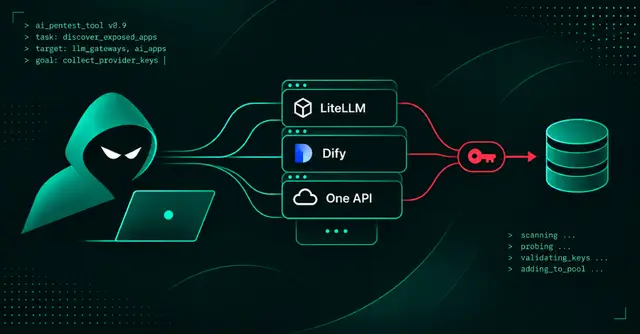
亚马逊威胁情报团队称,攻击者正用 AI 智能体在网上寻找防护薄弱的 AI 应用,并取出其中保存的付费模型密钥。谷歌同日报告,犯罪团伙和疑似有国家背景的组织正用智能体框架,把新发布的软件补丁更快地变成可用的攻击。
主要收获
亚马逊用 MadPot 捕获了这些智能体,这是一组伪装成热门 AI 服务的诱饵服务器。从10月3日起,智能体把完整的工作记录发给了它们,显示其攻击 LiteLLM、One API Application programming interface: a door that lets one piece of software ask another for data or actions.、Dify、Langflow、RAGFlow、Open WebUI 和 Ollama 等 LLM 网关和应用搭建工具。有效的密钥被放进共享池,偷来的密钥又用来支付寻找更多密钥的 AI 费用。
谷歌威胁情报小组表示,攻击者使用 ARTEX、CAIRN、CyberStrikeAI 和 PentAGI 等框架,并用 AI 对比新旧代码找出补丁修复了什么,9月的 PaperCut 漏洞就是一例。被盗的 AI 使用权通过地下“LLM 混合器”服务低价转售(The Hacker News)。
应对方法,来自亚马逊和 IBM Technology 同日发布的讲解:修改默认凭据,不要让新安装停在半途,扫描代码、镜像和流水线中暴露的密钥并尽快更换,保留应用组成清单(Software bill of materials A list of every component and version inside a piece of software, like an ingredient list.),并让另一个模型或另一个会话审查 AI 写的代码,因为同一个模型“很可能两次漏掉同样的问题”。
为何重要: 自建的 AI 网关握有许多付费账户的密钥,一个薄弱的管理页面就可能带来巨额账单。请像对待生产系统一样对待 AI 工具:锁好管理页面、设置消费提醒,并假设任何泄露的密钥都会很快被发现。
Amazon Uncovers AI Agent Campaign Targeting LiteLLM, Dify, and Other Apps for API Keys · The Hacker NewsRead ↗
Google Finds Hackers Using AI Agents to Build and Run Exploits From Software Patches · The Hacker NewsRead ↗
Software Supply Chain Security: What AI Coding Changes · IBM TechnologyWatch ↗
这篇报道有用吗?轻点即可投票。长按、右键或按 Shift+Enter 可先添加理由或备注。
AI 商业
$200,000
in card-testing purchase attempts Vo found in one day, all failed
AI 商业
ChatPRD 创始人 Claire Vo 讲解代币欺诈如何拖垮 AI 初创公司
How I AI 播客主持人、独自经营 ChatPRD 的 Claire Vo 说,代币欺诈——有人滥用免费试用、优惠码和自定义连接来使用她付费的 AI——在过去一年让她损失了数万美元。在11月16日发布的40分钟节目里,她列出了见过的手法和现在采用的对策。
主要收获
六种手法:刷免费试用、滥用或转卖优惠码、盗用卡和预付卡、转卖她应用 AI 的中继和代理、被改造成全天候“打工”的自定义 MCP Model Context Protocol: a common plug that lets AI agents connect to apps and tools, so they can read and change things inside them. 连接,以及探查底层用的是哪个模型的账户。她发现有团伙用 ChatPRD 制作 Roblox 和 Fortnite 地图,还有人按小时转租。
 AI 安全与法律